
Votre situation
À qui s’adresse un audit de sécurité
Vous voulez savoir où votre site peut être attaqué, tant qu’il est encore possible de corriger les choses sans urgence. Notre contrôle de sécurité WordPress combine des scans automatiques et une vérification manuelle. Le scan détecte les failles connues de WordPress, des thèmes et des extensions (plugins). À la main, nous contrôlons les accès, les rôles des utilisateurs, les droits sur les fichiers (qui peut modifier quel fichier), les formulaires et les en-têtes de sécurité, c’est-à-dire des instructions envoyées au navigateur qui rendent certaines attaques plus difficiles. Nous vérifions aussi si un pare-feu comme Cloudflare filtre le trafic avant qu’il n’atteigne le serveur.
- Longtemps sans contrôle
- Le site n’a pas été contrôlé depuis des années
- Site repris
- Vous avez repris un site créé par quelqu’un d’autre
- Données clients
- Une boutique ou un formulaire traite des données clients
- Questions
- Vos clients demandent comment vous protégez leurs données
Déroulement
Un audit en six étapes
Un audit ne vous sert que s’il débouche sur des mesures. Nous définissons d’abord ce que nous contrôlons, pour que votre site en ligne continue de fonctionner sans perturbation et que rien d’important ne manque. Viennent ensuite le scan et la vérification manuelle, et pour finir, le contrôle de suivi vous montre quels risques sont écartés.
-
Périmètre
Sites, boutiques, formulaires et accès définis avant le test.
-
Scan
Failles connues de WordPress, des thèmes et des extensions repérées.
-
Vérification
Accès, rôles, réglages et formulaires passés en revue à la main.
-
Évaluation
Chaque constat classé selon ce qu’il peut provoquer et la facilité avec laquelle il peut être exploité.
-
Rapport
Rédigé de façon compréhensible, avec une solution concrète par constat.
-
Contrôle de suivi
Corrections testées, chaque point marqué comme réglé ou ouvert, risques restants documentés.
Collaboration
Traiter les constats ensemble
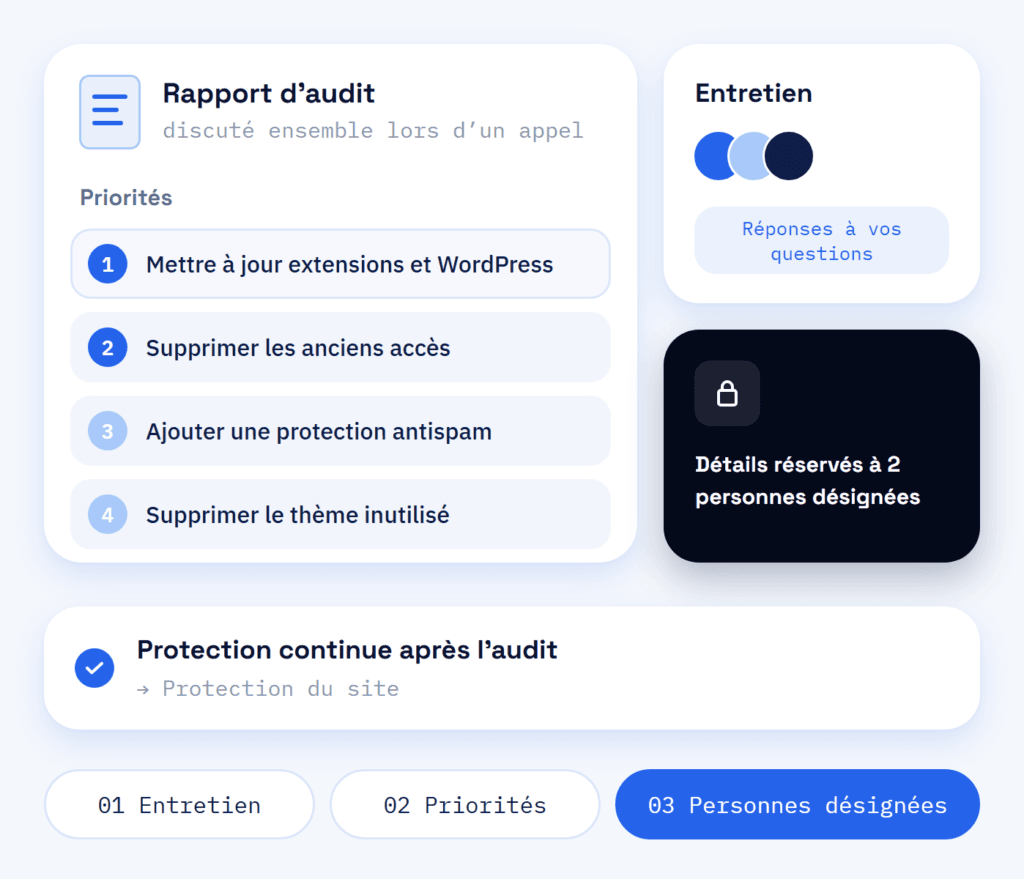
Vous nous dites ce qui doit être contrôlé et qui peut voir les résultats, et nous créons un accès administrateur dédié pour l’audit. Nous parcourons le rapport avec vous lors d’un appel ou par e-mail, répondons aux questions de votre équipe et décidons ensemble des mesures à prendre en premier.
Les détails sensibles restent dans le rapport et ne vont qu’aux personnes que vous désignez. Après l’audit, la protection continue est assurée par notre service de protection de site WordPress.
- Rapport discuté avec vous
- Ordre des mesures fixé ensemble
- Détails réservés aux personnes désignées
Résultat
Ce que l’audit vous laisse en main
Un incident coûte plus que le nettoyage : commandes perdues, données perdues et de nombreuses heures de travail pour votre équipe. L’audit transforme une inquiétude vague en une liste courte et ordonnée, pour que vous sachiez par quoi commencer et puissiez prévoir le budget en conséquence. L’évaluation tient compte du contexte de votre site : un réglage manquant pèse plus lourd pour une boutique avec comptes clients que pour un site d’entreprise. Selon la loi fédérale sur la protection des données (LPD), un site qui traite des données personnelles doit bénéficier d’une protection adaptée au risque.
Pour votre décision
- Un rapport pour la direction
- Des constats classés par risque et par charge de travail
- Un ordre de priorité que vous pouvez budgéter
- Des risques résiduels documentés pour décider de ce que vous acceptez
Pour la mise en œuvre
- Une solution concrète pour chaque constat
- La cause de chaque constat, pour que tout développeur puisse s’en servir
- Un contrôle de suivi après les corrections
- Un statut par point : réglé ou ouvert
Avantages
Les audits de sécurité de ScaleAble
Nos audits sont menés par ceux qui développent et entretiennent des sites WordPress, comme le montre la sélection de projets de notre portfolio. C’est pourquoi vous recevez pour chaque constat une solution adaptée à votre site.
-
Plus qu’un scanner
Les outils trouvent les problèmes connus, notre vérification manuelle cherche ceux qui dépendent de votre configuration.
-
Un rapport clair
Chaque constat explique ce qu’il signifie pour votre activité et quel réglage en est la cause.
-
Une solution par constat
Si vous le souhaitez, nous appliquons les mesures, puis vérifions que chaque faille est bien refermée.
-
Selon le risque
Les risques urgents passent en premier, pour que votre budget soit investi là où il réduit le plus le risque.
Les approches comparées
Pourquoi un scanner en ligne ne suffit pas
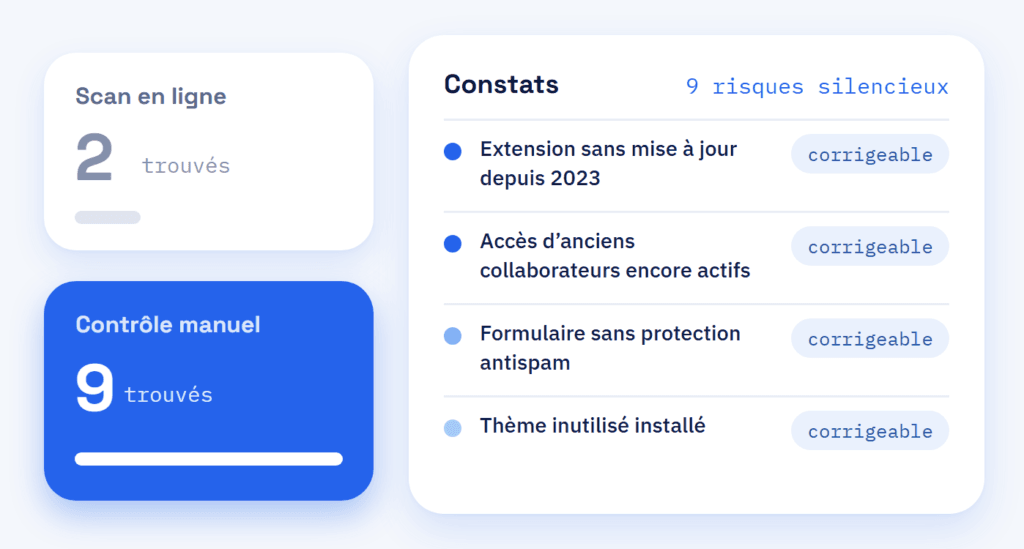
La plupart des problèmes de sécurité ne font pas les gros titres. Ce sont de vieilles extensions que plus personne n’utilise, des accès d’anciens collaborateurs qui fonctionnent encore ou des formulaires de contact sans protection contre le spam. Chacune de ces failles est petite et peut être refermée : tout le travail consiste à les trouver.
Ne vous fiez pas uniquement à un scanner en ligne, car il ne voit que ce qui est visible de l’extérieur et passe à côté des rôles, des réglages et des comptes oubliés. Pour un premier coup d’œil sur une extension obsolète ou un en-tête manquant, il suffit. Dans l’audit, le scan est le point de départ et la vérification manuelle l’essentiel du travail.
Coûts
Ce que coûte un audit de sécurité
-
Ce qui détermine le prix
La taille du site, le nombre d’extensions, les fonctions de boutique et de formulaire, et le fait que nous appliquions aussi les mesures ou non. Nous estimons volontiers la charge de travail pour votre site.
-
Ce qui est souvent oublié
La mise en œuvre des mesures. Que nous nous en chargions ou non influe sur le prix, et une correction ne compte qu’une fois testée.
-
Ce qui vient ensuite
Les mises à jour, les sauvegardes et une surveillance qui signale les failles nouvellement publiées dans vos extensions maintiennent le niveau atteint. Un audit régulier inscrit dans le plan de maintenance rend les changements visibles.
Après l’audit
Des constats aux solutions
Le rapport est rédigé pour que tout développeur puisse s’en servir. Si nous appliquons les mesures, les petites modifications sont faites directement sur le site en ligne. Les plus importantes sont d’abord testées sur une copie de test de votre site (staging), où un problème peut être corrigé sans pression, puis appliquées au site en ligne dès que vous êtes d’accord. Même des années après la mise en ligne, un audit régulier dans le cadre de votre maintenance WordPress montre ce qui a changé depuis.
Première partie
Audit
Des scans automatiques et une vérification manuelle, évalués selon le risque.
- WordPress, thèmes et extensions contrôlés pour les failles connues
- Accès, rôles des utilisateurs et droits sur les fichiers contrôlés
- Un rapport ordonné avec une solution par constat
Deuxième partie
Renforcement
Les constats deviennent des modifications qui réduisent la surface d’attaque de votre site : les petites directement, les plus importantes d’abord sur la copie de test, pour que le site en ligne continue de fonctionner.
- Mises à jour et suppression des extensions inutilisées
- Authentification à deux facteurs (une seconde étape lors de la connexion) et rôles des utilisateurs remis en ordre
- En-têtes de sécurité définis, éditeur de fichiers désactivé pour que le code ne puisse plus être modifié directement dans WordPress