Ce que nous faisons
La cybersécurité en quatre volets
Un audit, c’est-à-dire un contrôle structuré, montre où en est aujourd’hui la sécurité de votre site WordPress. La protection et la surveillance s’y ajoutent, et un plan est prêt pour le jour où quelque chose tourne mal. Chaque volet s’appuie sur les constats du précédent.
-
Audit de sécurité de site web
Si votre site WordPress n’a pas été contrôlé depuis des années ou si vous l’avez repris de quelqu’un d’autre, un audit de sécurité de site web montre où il est…
-
Sécuriser votre site WordPress, de l’intérieur et de l’extérieur
Des robots tentent de forcer votre connexion, ou toute l’équipe se connecte en administrateur : c’est le moment de sécuriser votre site WordPress, de l’intérieur comme de l’extérieur. Cloudflare filtre de…
-
Surveillance de sécurité de site web
La surveillance de sécurité de site web vous aide si, jusqu’ici, ce sont vos clients qui vous signalent les problèmes de votre site WordPress. Nous observons le site à la…
-
Site WordPress piraté : réaction et restauration
Si votre site WordPress a été piraté, la réaction et la restauration doivent suivre le bon ordre. Nous contenons les dégâts, supprimons le logiciel malveillant (malware), restaurons une version saine…
-
Cloudflare WAF et protection DDoS pour WordPress
Cloudflare WAF et protection DDoS pour sites WordPress et WooCommerce : nous configurons le pare-feu applicatif, la limitation des requêtes (rate limiting) et la gestion des robots, puis contrôlons les règles…
Qui nous sommes
Sécurité par des développeurs WordPress
En matière de sécurité d’un site internet sous WordPress, les risques se trouvent le plus souvent aux mêmes endroits : extensions obsolètes, identifiants faibles, trop de comptes administrateur et sauvegardes manquantes. Nous les connaissons, parce que nous concevons, développons et entretenons des sites WordPress. Nous fermons les failles trouvées, puis nous continuons de surveiller le site.
- Audit
- Recherche des failles
- Protection
- Pare-feu et règles d’accès
- Surveillance
- Modifications repérées tôt
- Restauration
- À partir d’une sauvegarde vérifiée
Principes
Trois principes de sécurité
-
Risques par priorité
Nous montrons quels risques existent, lesquels comptent le plus et ce qu’il faut pour les réduire. Vous décidez ensuite avec une vue d’ensemble.
-
Plusieurs couches
Mises à jour, règles d’accès, pare-feu applicatif web (WAF, un filtre placé devant le site), surveillance et sauvegardes couvrent chacun ce que les autres ne couvrent pas. Une seule faille ouvre ainsi plus rarement l’accès à tout le site.
-
Planifié à l’avance
Nous définissons les sauvegardes, les contacts et les étapes de restauration avant que quoi que ce soit n’arrive. En cas d’incident, nous réagissons dans cet ordre : confinement, nettoyage, restauration. Avec un plan de maintenance, vous avez une personne de contact attitrée, et nous vous tenons au courant.
L’idée
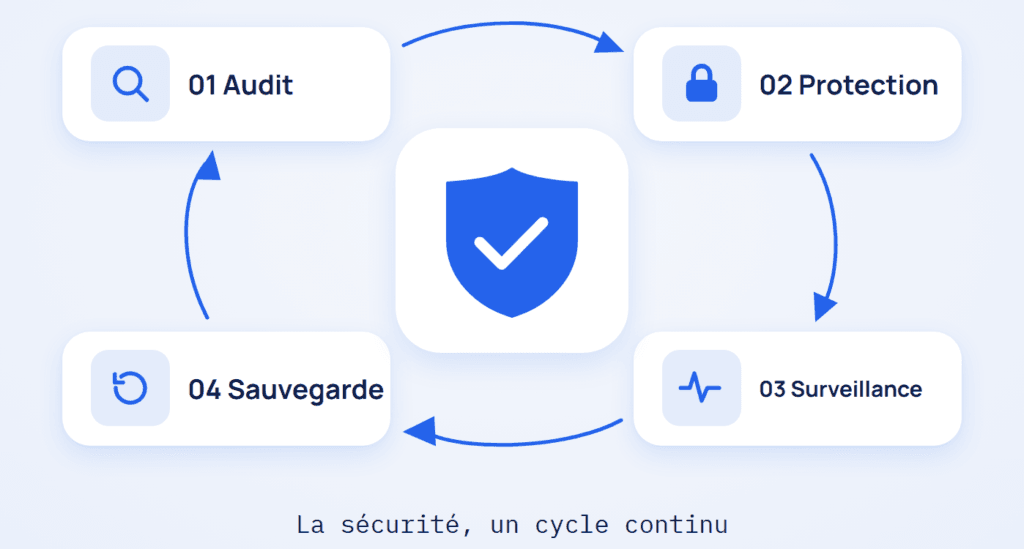
La sécurité, un cycle continu
Un site change sans cesse, avec de nouvelles extensions, de nouveaux utilisateurs, de nouveaux contenus et de nouvelles formes d’attaque. Un contrôle de l’an dernier en dit peu sur les risques d’aujourd’hui, et une extension de sécurité seule n’agit qu’une fois que le trafic a déjà atteint WordPress.
C’est pourquoi, chez nous, la sécurité fonctionne comme un cycle : un audit de sécurité révèle les failles, la protection du site les ferme, la surveillance suit les modifications, et des sauvegardes vérifiées sont prêtes pour la réaction et la restauration. Devant le serveur, nous plaçons Cloudflare, qui sert de pare-feu et de CDN (un réseau de serveurs qui livre les pages plus près du visiteur) et filtre le trafic malveillant, les robots et les attaques contre la page de connexion avant qu’ils n’atteignent WordPress. Les mises à jour et les sauvegardes restent intégrées à votre plan de maintenance. Notre étude de cas Poolroboter.ch (RENIOS Invest AG) montre à quoi ressemble ce cycle dans une boutique en activité.
Plusieurs extensions de sécurité en même temps peuvent faire plus de mal que de bien : elles se bloquent mutuellement, ralentissent l’espace d’administration et rendent les erreurs difficiles à trouver. Plus tard aussi, le même cycle se poursuit dans le cadre de notre maintenance WordPress.