Was wir tun
Cybersicherheit in vier Bereichen
Ein Audit, also eine strukturierte Prüfung, zeigt, wo Ihre Website heute steht. Schutz und Überwachung kommen dazu, und für den Tag, an dem etwas schiefgeht, liegt ein Plan bereit. Jeder Bereich baut auf den Erkenntnissen des vorherigen auf.
-
WordPress-Sicherheitsaudit
Wurde Ihre Website seit Jahren nicht geprüft oder haben Sie sie von jemand anderem übernommen, zeigt ein WordPress-Sicherheitsaudit, wo sie heute verwundbar ist. Wir suchen nach bekannten Schwachstellen und schwachen…
-
Interner & externer Website-Schutz
Bots probieren Ihr Login durch, oder im Team meldet sich jede Person als Admin an: Hier setzt interner und externer Website-Schutz an. Cloudflare filtert viele Angriffe, bevor sie Ihren Server…
-
Bedrohungsüberwachung
Bedrohungsüberwachung hilft Ihnen, wenn Sie von Problemen auf Ihrer WordPress-Website bisher durch Kunden erfahren. Wir beobachten die Website auf Anzeichen eines Angriffs, etwa fehlgeschlagene Logins, neue Admin-Konten und geänderte Dateien,…
-
Reaktion & Wiederherstellung
Wurde Ihre WordPress-Website gehackt, kommt es bei Reaktion und Wiederherstellung auf die richtige Reihenfolge an. Wir dämmen den Schaden ein, entfernen Schadsoftware (Malware), stellen eine saubere Version wieder her und…
-
Cloudflare WAF und DDoS-Schutz für WordPress
Cloudflare WAF und DDoS-Schutz für WordPress- und WooCommerce-Websites: Wir richten die Web Application Firewall, Rate Limiting und Bot-Management ein und prüfen die Regeln in festen Abständen, damit echte Kunden durchkommen.
Wer wir sind
Sicherheit von WordPress-Entwicklern
Die Risiken einer WordPress-Website stecken meist an denselben Stellen: veraltete Plugins, schwache Logins, zu viele Administratorkonten und fehlende Backups. Wir kennen sie, weil wir WordPress-Websites gestalten, entwickeln und betreuen. Gefundene Lücken schliessen wir und überwachen die Website danach weiter.
- Audit
- Sucht nach Schwachstellen
- Schutz
- Firewall und Zugriffsregeln
- Überwachung
- Änderungen früh erkannt
- Wiederherstellung
- Aus einem geprüften Backup
Prinzipien
Drei Sicherheitsprinzipien
-
Risiko mit Priorität
Wir zeigen, welche Risiken bestehen, welche am meisten zählen und was es braucht, um sie zu senken. Sie entscheiden dann mit dem ganzen Bild.
-
Mehrere Schichten
Updates, Zugriffsregeln, eine Web Application Firewall (ein Filter vor der Website), Überwachung und Backups decken ab, was die anderen nicht erfassen. So öffnet eine einzelne Lücke seltener die ganze Website.
-
Im Voraus geplant
Backups, Kontakte und Schritte zur Wiederherstellung legen wir fest, bevor etwas passiert. Im Ernstfall reagieren wir in der Reihenfolge Eindämmung, Bereinigung, Wiederherstellung. Mit einem Wartungsplan wissen Sie, wer sich meldet, und wir halten Sie auf dem Laufenden.
Die Idee
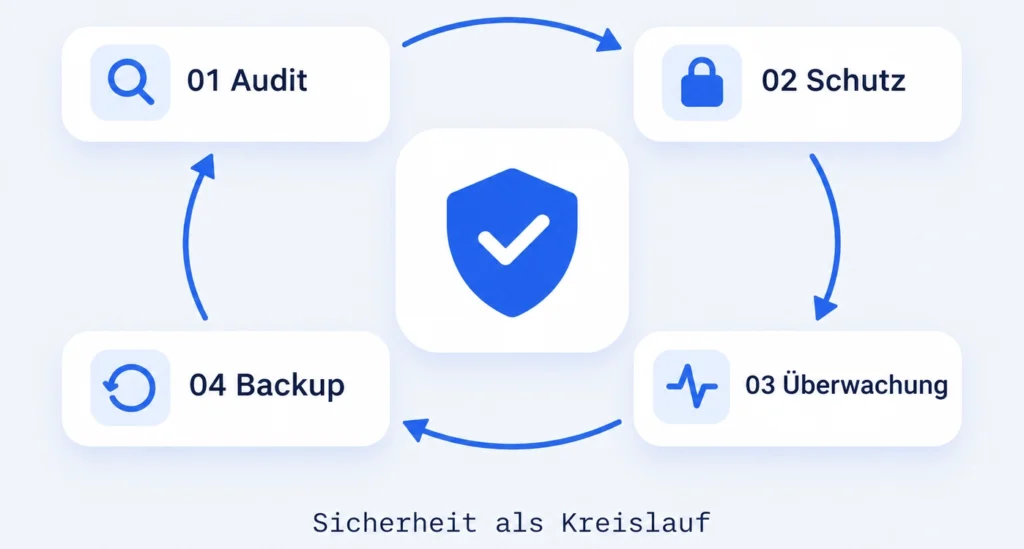
Sicherheit als fester Kreislauf
Websites verändern sich laufend durch neue Plugins, Benutzer, Inhalte und Angriffsmuster. Eine Prüfung vom letzten Jahr sagt wenig über die heutigen Risiken, und ein Sicherheits-Plugin allein greift erst, wenn der Datenverkehr WordPress schon erreicht hat.
Deshalb läuft Sicherheit bei uns als Kreislauf: Ein Sicherheitsaudit deckt Schwachstellen auf, der Website-Schutz schliesst sie, die Überwachung verfolgt Änderungen, und geprüfte Backups stehen für Reaktion & Wiederherstellung bereit. Vor den Server setzen wir Cloudflare, das als Firewall und CDN (ein Netz von Servern, das Seiten näher beim Besucher ausliefert) schädlichen Datenverkehr, Bots und Angriffe auf das Login filtert, bevor sie WordPress erreichen. Updates und Backups bleiben Teil Ihres Wartungsplans. Wie dieser Kreislauf in einem laufenden Shop aussieht, zeigt unsere Fallstudie Poolroboter.ch (RENIOS Invest AG).
Mehrere Sicherheits-Plugins gleichzeitig können mehr schaden als nützen: Sie blockieren sich gegenseitig, verlangsamen den Admin-Bereich und machen Fehler schwer auffindbar. Auch später läuft derselbe Kreislauf im Rahmen unserer WordPress-Wartung weiter.