Ce que nous mettons en place
Protection Cloudflare pour WordPress
Cloudflare se place entre vos visiteurs et votre serveur et stoppe les attaques avant qu’elles n’atteignent WordPress : afflux DDoS, tentatives de deviner les mots de passe à la connexion, robots qui aspirent vos pages et schémas d’attaque connus. Nous configurons le pare-feu applicatif (WAF) pour WordPress et WooCommerce et tenons les règles à jour quand votre site évolue.
- WAF
- Des règles contre les attaques connues
- DDoS
- Afflux stoppés avant le serveur
- Robots
- Moteurs de recherche admis, aspirateurs de contenu bloqués
- Limites
- Limitation des requêtes à la connexion
Pourquoi un suivi est nécessaire
Les règles de pare-feu vieillissent
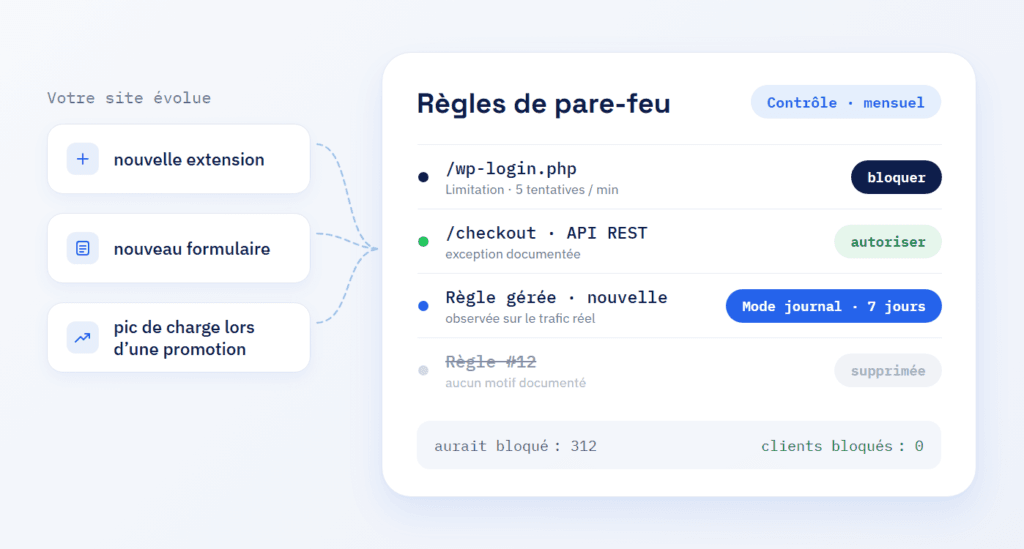
Ce qui change : votre site. Une nouvelle extension de passage en caisse, un nouveau formulaire ou un afflux de visiteurs pendant une promotion peuvent transformer une règle sensée en règle qui bloque des clients prêts à payer. En même temps, de nouveaux schémas d’attaque passent entre les mailles de règles rédigées il y a un an.
Ce que cela donne dans une boutique en ligne : Poolroboter.ch, une boutique suisse de robots de piscine, fait passer chacune de ses pages par Cloudflare. La connexion à WordPress se trouve à une adresse dédiée, et quiconque ouvre l’adresse standard voit d’abord une vérification Cloudflare (étude de cas, octobre 2026).
Dès le premier jour : nous n’activons jamais toutes les règles gérées (Managed Rules) d’un coup. Chaque nouvelle règle tourne d’abord en mode journal (log), nous vérifions ce qu’elle aurait stoppé, et ce n’est qu’ensuite qu’elle bloque.
Ce qui change
Moins d’attaques atteignent WordPress
Avec les règles WAF, la protection DDoS, les limites de requêtes et la gestion des robots de Cloudflare, aucune requête stoppée par le pare-feu n’atteint PHP, la base de données ou votre formulaire de connexion. Concrètement : moins de charge sur votre serveur, moins de connexions échouées dans vos journaux et moins d’occasions de trouver une extension obsolète.
Quand vous en avez besoin
- Des robots attaquent sans cesse votre page de connexion
- Des pics de charge ralentissent votre site
- Une faille d’extension fait les gros titres
- Personne n’a jamais contrôlé vos règles Cloudflare
Ce que vous obtenez
- Un jeu de règles WAF adapté à votre site
- Réglages DDoS et de limitation des requêtes actifs
- Des règles anti-robots qui laissent passer les moteurs de recherche
- Adresse du domaine (DNS) et réseau de diffusion (CDN) documentés dans un seul compte
Avantages
Cloudflare avec ScaleAble
Nous créons et entretenons des sites WordPress. C’est pourquoi nous savons quelle extension a besoin de quelle exception et quelle requête vient d’un vrai client.
-
D’abord le mode journal
Les règles tournent en mode journal avant de bloquer. Ainsi, vos clients ne servent jamais de cas de test.
-
Exceptions WordPress
Le passage en caisse, l’API REST (l’interface d’échange de WordPress avec d’autres programmes) et les requêtes d’administration reçoivent des exceptions documentées, pour que la boutique continue de fonctionner.
-
Indexation préservée
Les robots d’indexation (crawlers) des moteurs de recherche et des IA sont vérifiés avant que les règles anti-robots s’appliquent. Ainsi, ces règles ne bloquent pas votre visibilité.
-
Compte à votre nom
Le compte Cloudflare reste celui de votre entreprise. Vous voyez chaque modification et pouvez retirer notre accès à tout moment.
Principes
Comment nous gérons Cloudflare
-
Observer d’abord, bloquer ensuite
Une nouvelle règle tourne d’abord en mode journal avant de bloquer. Chaque décision s’appuie sur des données de trafic réelles.
-
Une règle, une raison
Chaque règle a un but clair. Nous supprimons les règles sans but lors du contrôle suivant.
-
Les visiteurs d’abord
Les vérifications (challenges) n’apparaissent que là où le risque est réel : connexions, formulaires et trafic suspect.
Mise en place et suivi
Configurer d’abord, puis contrôler régulièrement
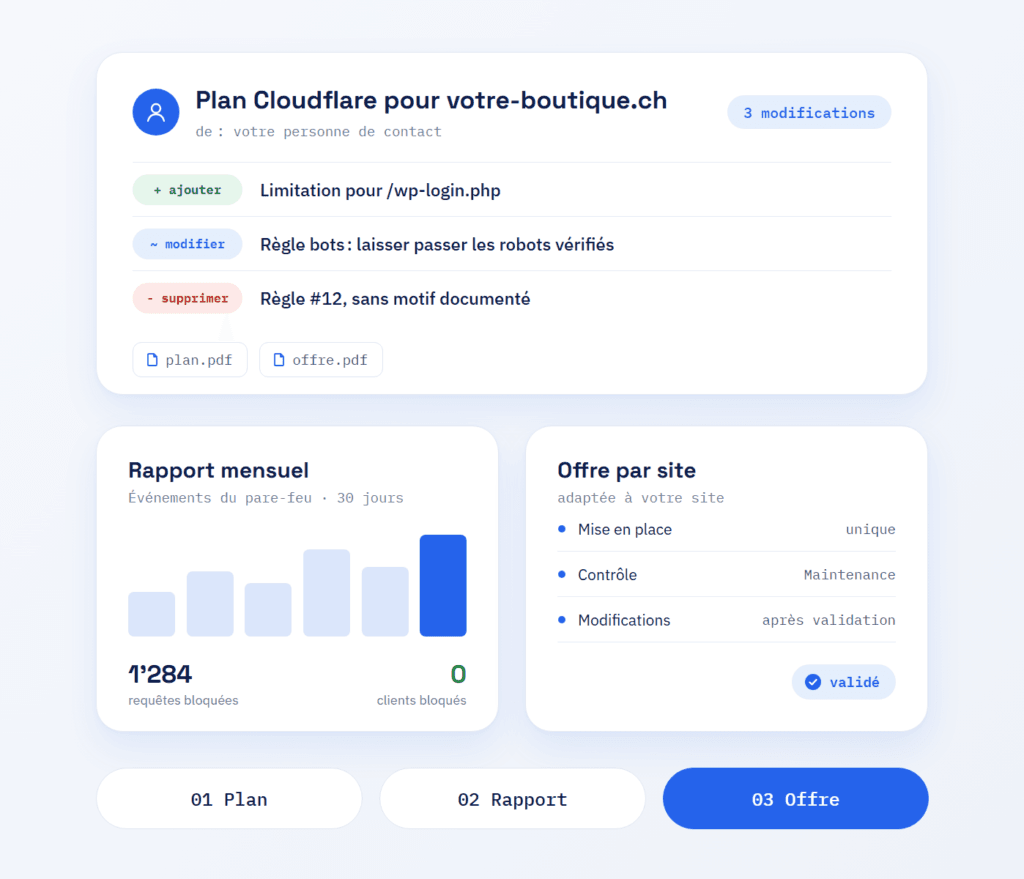
La mise en place est un projet unique : DNS transféré, règles WAF, réglages DDoS, limitation des requêtes et filtre anti-robots configurés et testés. Ensuite, le contrôle se fait dans le cadre de votre maintenance WordPress : nous analysons les événements du pare-feu à intervalles réguliers, adaptons les règles quand vos extensions ou votre trafic changent et vous indiquons ce qui a été bloqué. RankExperts, notre marque pour le SEO et le contenu, vérifie que les moteurs de recherche et les robots d’indexation des IA atteignent toujours vos pages. Comme Cloudflare traite les adresses IP de vos visiteurs, nous vous montrons aussi ce que votre déclaration de protection des données devrait mentionner selon la loi fédérale sur la protection des données (LPD).
Première partie
Mise en place
Cloudflare devant votre site, configuré pour WordPress.
- Entrées DNS transférées et vérifiées
- Règles WAF et limites de requêtes configurées
- Règles anti-robots testées en mode journal
Deuxième partie
Suivi
Les règles restent à jour quand le site et le trafic changent.
- Événements du pare-feu analysés à intervalles réguliers
- Règles adaptées quand votre site change
- Un court rapport sur ce qui a été bloqué
Déroulement
Notre démarche avec Cloudflare
Nous partons de ce que votre site a déjà : DNS, extensions, trafic et éventuels réglages Cloudflare. Chaque règle passe par le mode journal avant de bloquer.
-
Analyse
DNS actuel, extensions et trafic contrôlés.
-
DNS
Entrées transférées vers Cloudflare et vérifiées.
-
Règles
Règles WAF, de limitation des requêtes et anti-robots conçues.
-
Mode journal
Règles observées sur le trafic réel.
-
Activation
Règles passées en blocage ou en vérification (challenge).
-
Suivi
Événements analysés et règles adaptées dans le cadre de la maintenance.
Collaboration
Tout par e-mail
Vous nous joignez par e-mail, et chaque réponse vient de la personne qui a configuré vos règles Cloudflare. Vous recevez les plans et les rapports sous une forme que vous pouvez transmettre directement à votre équipe ou à un développeur.
- Des réponses de votre personne de contact pour la configuration
- Des plans et rapports faciles à transmettre
- Une proposition par site