
Ausgangslage
Wenn Risiken von innen und aussen kommen
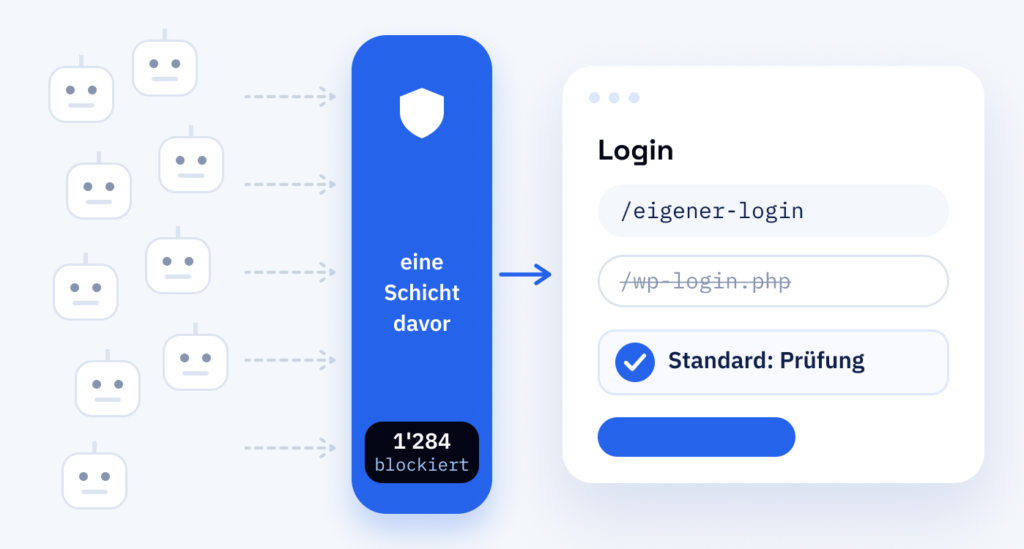
Angriffe kommen von aussen: Bots, die Passwörter durchprobieren, und Skripte, die nach alten Plugins suchen. Risiken wachsen aber auch innen: geteilte Logins, zu viele Admins, vergessene Konten. Wir härten Ihre WordPress-Website, verkleinern also ihre Angriffsfläche. Den Datenverkehr prüft die Web Application Firewall von Cloudflare, bevor er Ihren Server erreicht, und Zugriffe richten wir so ein, dass jede Person genau die Rechte hat, die sie braucht.
- Geteilte Logins
- Im Team meldet sich jede Person als Admin an
- Login-Angriffe
- Bots versuchen ständig, sich einzuloggen
- Formular-Spam
- Ihre Formulare werden mit Spam überflutet
- Alte Zugänge
- Ehemalige Mitarbeitende oder Agenturen haben noch Zugang
Ablauf
So richten wir den Schutz ein
Schutz beginnt mit dem Wissen, was vorhanden ist. Wir erfassen zuerst jeden Zugang und schliessen dann die Lücken Schicht für Schicht, damit Ihre Website von der ersten Regel bis zur Übergabe nutzbar bleibt. Ungenutzte Plugins, alte Konten und Testdateien fallen dabei als Erstes weg, denn was nicht mehr installiert ist, muss niemand mehr absichern. Bei grösseren Websites zeigt ein WordPress-Sicherheitscheck, was zuerst zu beheben ist.
-
Bestandsaufnahme
Plugins, Benutzer, Logins und Zugänge erfasst.
-
Härtung
Ungenutztes entfernt, Datei-Editor aus, Versionen verborgen.
-
Firewall & Zugriff
Cloudflare davor, Login-Versuche begrenzt.
-
Rollen & 2FA
Minimale Rechte für alle, Zwei-Faktor-Login (2FA) aktiviert.
-
Backups
Backups geplant und die Wiederherstellung auf einer Testkopie Ihrer Website (Staging) durchgespielt, damit sie im Ernstfall nicht zum ersten Mal läuft.
-
Übergabe
Einstellungen dokumentiert und Ihr Team zu den neuen Logins instruiert.
Zusammenarbeit
Schutz, der zu Ihrem Team passt
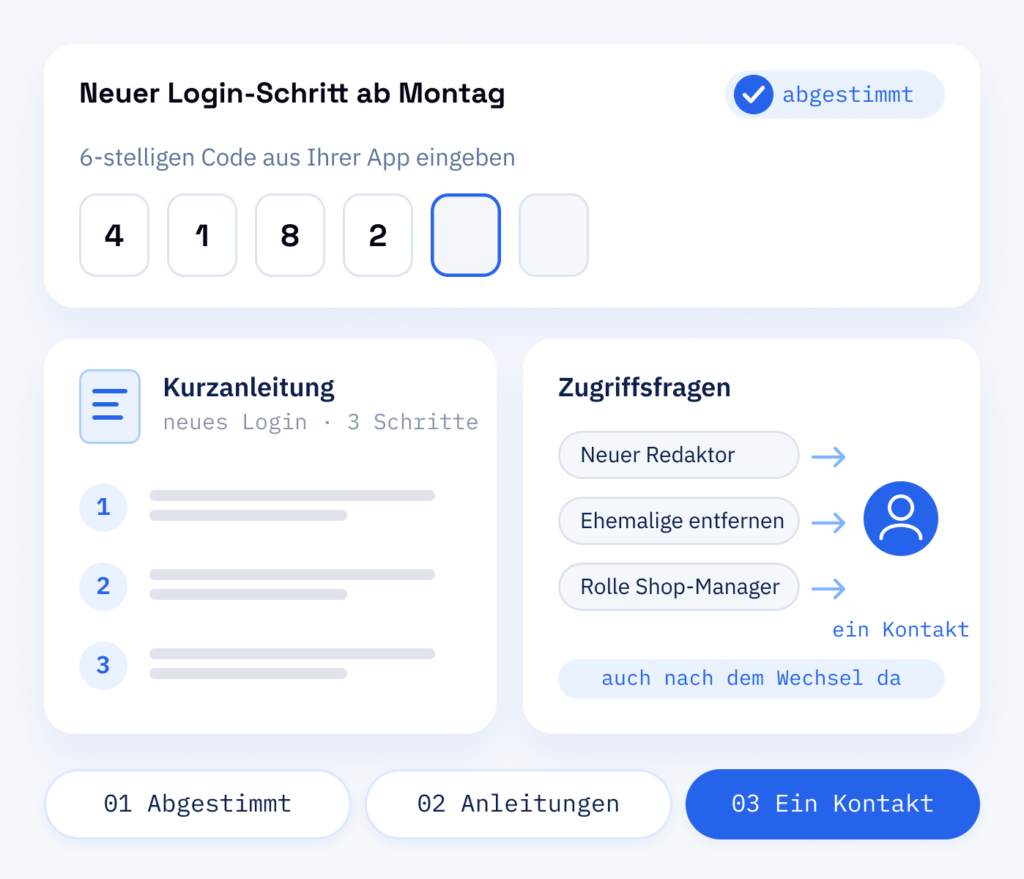
Was Ihre tägliche Arbeit betrifft, stimmen wir vor dem Livegang mit Ihnen ab: neue Login-Schritte, geänderte Rollen, entfernte Plugins. Sie erzählen uns von Ihrem Team, kurze Anleitungen erklären das Neue, und auch nach der Umstellung beantworten wir Ihre Fragen.
Macht eine Regel die tägliche Arbeit mühsam, findet man einen Weg darum herum. Deshalb gestalten wir Schutz, der zu Ihren Abläufen passt.
- Änderungen vor dem Livegang abgestimmt
- Kurze Anleitungen für neue Logins
- Zugriffsfragen beantwortet unser Team
Ergebnis
Weniger Türen, die offen stehen
Jeder unnötige Zugang ist eine Chance für Angreifer und ein Risiko für die Daten Ihrer Kunden, Ihre Rankings und Ihren Ruf. Schutz in mehreren Schichten senkt dieses Risiko, ohne Ihr Team auszubremsen: Das Login erhält einen zweiten Schritt, die tägliche Arbeit im Editor bleibt wie gewohnt. Personen und Plugins erhalten nur den Zugriff, den sie brauchen, und weniger Admin-Konten bedeuten weniger Konten, die sich zu stehlen lohnen. Wurde schon eingebrochen, zeigt unser Ratgeber für eine gehackte WordPress-Website die ersten Schritte in der richtigen Reihenfolge.
Auf Ihrer Website
- Ein gehärtetes WordPress-Setup
- Firewall und Login-Schutz in Betrieb
- Spamschutz für jedes Formular
- Ungenutzte Plugins, alte Konten und Testdateien entfernt
Für Ihr Team
- Saubere Benutzerrollen mit Zwei-Faktor-Login
- Dokumentierte Einstellungen
- Kurze Anleitungen zu den neuen Login-Schritten
- Geplante Backups mit durchgespielter Wiederherstellung
Vorteile
Warum Website-Schutz mit ScaleAble
Wir kennen WordPress von innen, mit seinen Themes, Plugins, Formularen und der Arbeitsweise von Teams. Deshalb sind unsere Einstellungen darauf ausgelegt, zu schützen, ohne Funktionen lahmzulegen.
-
Schutz in Schichten
Server, WordPress, Login und Benutzer werden einzeln gesichert, damit möglichst nicht gleich die ganze Website offensteht, wenn eine Schicht ausfällt.
-
Vorsicht bei grossen Eingriffen
Kleine Anpassungen erledigen wir direkt auf der Live-Seite, grössere testen wir zuerst auf der Testkopie und übernehmen sie nach Ihrer Abnahme, damit ein Umbau möglichst niemanden aussperrt.
-
Einfach für Ihr Team
Zwei-Faktor-Login, klare Rollen und kurze Anleitungen, damit Ihre Redaktion den Schutz im Alltag nutzt.
-
Weniger preisgeben
Wir entfernen Versionsangaben und setzen Security-Header, das sind Anweisungen an den Browser, damit Ihre Website Angreifern so wenig wie möglich verrät.
Abwägen
Firewall vor der Website oder Sicherheits-Plugins
Stapeln Sie keine Sicherheits-Plugins. Sie überschneiden sich, bremsen den Arbeitsbereich von WordPress (das Backend) und machen unklar, welche Regel einen Besucher blockiert hat. Eine Schutzschicht vor der Website leistet mehr als mehrere Plugins in ihr.
Der Grund: Angriffe laufen automatisch. Bots probieren gängige Passwörter und durchsuchen Tausende Websites gleichzeitig nach veralteten Plugins. Deshalb filtern wir möglichst viel davon heraus, bevor es WordPress erreicht.
So ist Poolroboter.ch aufgestellt, ein Poolshop in Pfungen ZH: Cloudflare vor jeder Seite und ein zusätzlich abgesichertes Login.
- Änderungen vor dem Livegang abgestimmt
- Kurze Anleitungen für neue Logins
- Zugriffsfragen beantwortet unser Team
Kosten
Was Website-Schutz kostet
-
Warum Vorbeugen sich rechnet
Regelmässige Wartung, gutes Hosting und sinnvolle Schutzmechanismen schon vor dem Server, etwa über Cloudflare, kosten in aller Regel deutlich weniger als die Beseitigung eines Schadens.
-
Was ein Schaden wirklich kostet
Zur Bereinigung kommen die Folgen: verlorene Google-Positionen und verlorenes Vertrauen Ihrer Kunden. Diese Kosten stehen auf keiner Rechnung und bleiben oft am längsten.
-
Was danach dazukommt
Eine Firewall ersetzt keine Pflege: Updates laufen in festem Rhythmus weiter, und die Regeln von Cloudflare pflegen wir im Premium-Plan unseres WordPress-Supports.
Vor dem Server
Web Application Firewall und CDN
Die Web Application Firewall (WAF) von Cloudflare steht zwischen Besuchern und Ihrem Server. WAF-Regeln halten bekannte Angriffsmuster auf. Eine Begrenzung der Login-Versuche (Rate Limiting) und eine Prüfung bremsen das Durchprobieren von Passwörtern, der Bot-Filter trennt Suchmaschinen von Scrapern, also Programmen, die Inhalte abgreifen, und das DNS, das Adressbuch Ihrer Domain, läuft im selben Konto. Ein veraltetes Plugin oder ein schwaches Passwort repariert die Firewall nicht, deshalb bleiben Härtung und Updates Teil der Arbeit. Wir richten Cloudflare ein und pflegen die Regeln im Premium-Plan unseres WordPress-Supports. RankExperts, unsere Marke für SEO und Content, prüft, dass Suchmaschinen und KI-Crawler, also die Programme, mit denen KI-Dienste Websites lesen, weiterhin auf Ihre Seiten kommen.
Teil eins
Cloudflare
Filtert den Verkehr, bevor er Ihren Server erreicht.
- WAF-Regeln für bekannte Angriffsmuster
- Rate Limiting und Prüfung am Login
- Bot-Filter und DNS in einem Konto
Teil zwei
WordPress
Schliesst Lücken in der Website selbst.
- Datei-Editor aus, Versionsangaben verborgen
- Minimale Rechte und Zwei-Faktor-Login
- Meldungen bei neuen Admins und geänderten Dateien