
Situation de départ
Détecter tôt les attaques, avant vos clients
Beaucoup d’attaques laissent des traces avant que quelque chose ne casse visiblement : échecs de connexion à répétition, nouveau compte administrateur, fichier modifié, spam envoyé par vos formulaires. Nous guettons ces signes pour repérer les attaques tôt, séparons les vraies alertes du bruit inoffensif et agissons tant que le problème reste petit.
- Informé trop tard
- Vous apprenez les problèmes par vos clients
- Déjà attaqué
- Le site a déjà été attaqué
- Personne ne regarde
- Personne ne contrôle les journaux du site (logs) ni les tentatives de connexion
- Commandes et comptes
- Votre site traite des commandes ou des comptes clients
Déroulement
Comment la surveillance est mise en place
Nous relevons d’abord le comportement habituel de votre site, pour les connexions, le trafic et les modifications de fichiers, afin que l’inhabituel ressorte. Nous définissons ensuite des règles adaptées et les ajustons après chaque alerte, pour que les alertes restent rares et pertinentes. Une alerte qui se déclenche sans cesse finit par être ignorée, c’est pourquoi nous gardons les règles qui signalent un risque réel et supprimons le reste.
-
Référence
Connexions, trafic et modifications de fichiers habituels relevés.
-
Mise en place
Contrôles des utilisateurs, des fichiers, des connexions et du trafic configurés.
-
Règles d’alerte
Seuils et contacts convenus pour chaque type d’alerte.
-
Tri
Chaque alerte classée : vraie menace, fausse alerte ou à surveiller.
-
Rapports
Des synthèses régulières de ce qui s’est passé et de ce que nous avons fait.
-
Ajustement
Règles ajustées pour que l’alerte suivante soit plus précise.
Collaboration
Des alertes aux bonnes personnes
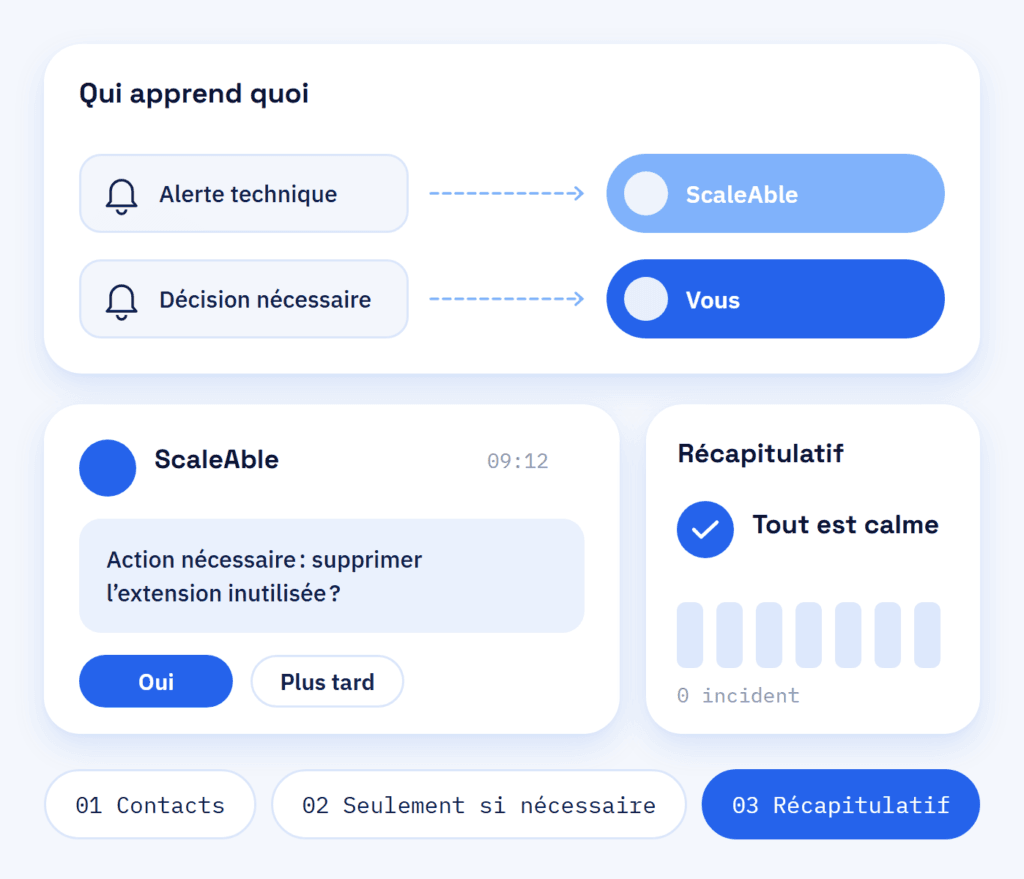
Nous définissons ensemble, au départ, qui doit être informé de quoi. Nous traitons les alertes techniques, les décisions vous reviennent. Chaque type d’alerte reçoit une prochaine étape et un responsable clair, pour que rien ne reste non lu dans une boîte de réception.
Vous recevez de brèves nouvelles quand quelque chose demande votre attention, et une synthèse régulière quand tout est calme.
- Contacts convenus par type d’alerte
- Des nouvelles seulement quand vous devez agir
- Une synthèse régulière
Résultat
Les petits problèmes, repérés tôt
Plus une attaque est découverte tard, plus elle coûte cher : davantage de fichiers à nettoyer, davantage de données en danger, une interruption plus longue. La surveillance vise à raccourcir ce délai, pour que les petits problèmes soient repérés tôt et que votre clientèle en remarque le moins possible.
Ce qui est inclus
- Surveillance des connexions, des utilisateurs et des fichiers
- Des règles d’alerte pour votre site
- Une référence du comportement normal de votre site
- Des alertes triées entre vraie menace et bruit
Ce que vous avez en main
- De courts rapports sur ce qui s’est passé et pourquoi
- Une synthèse régulière
- Des contacts clairs par type d’alerte
- Des journaux qui aident à établir quand un incident a commencé
Avantages
Pourquoi confier la surveillance à ScaleAble
Les alertes ne servent que si quelqu’un les comprend. Chez nous, elles sont lues par ceux qui développent et entretiennent des sites WordPress comme ceux de notre portfolio, et qui savent donc évaluer ce qu’il faut faire.
-
Des règles adaptées
Les règles d’alerte sont adaptées à votre site, pour que vous soyez informé de ce qui compte, et non de chaque robot inoffensif.
-
De plus en plus précis
Après chaque alerte, nous vérifions si la règle était juste et l’affinons là où c’est nécessaire.
-
Réaction directe
Si une alerte s’avère réelle, le confinement et le nettoyage commencent directement via notre prestation de réaction.
-
Avec le contexte
Chaque alerte dit ce qui s’est passé, quelle est sa gravité et ce que nous faisons.
Les approches comparées
Extension de sécurité, contrôle de disponibilité ou surveillance
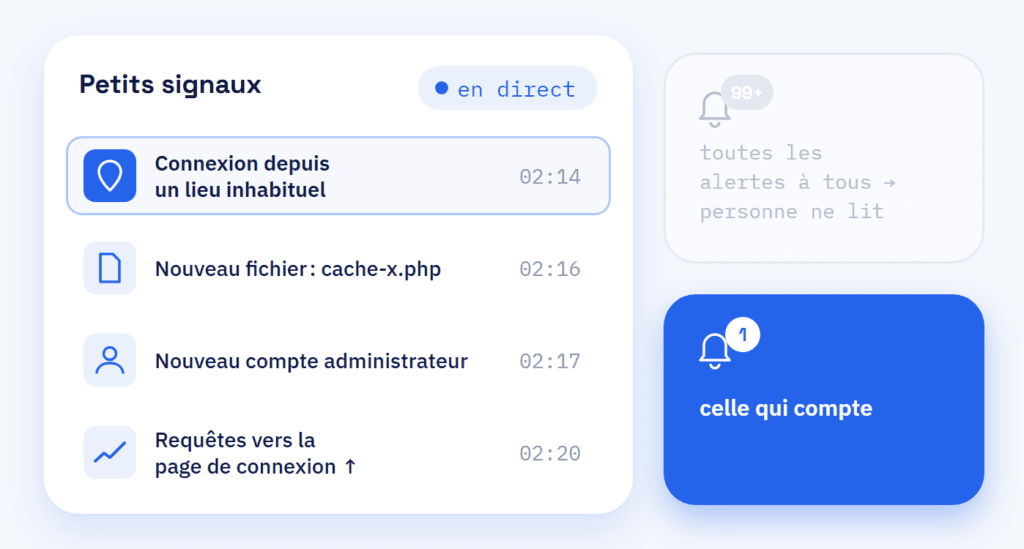
N’activez pas tous les avertissements que propose une extension de sécurité. Si les alertes arrivent toute la journée, plus personne ne les lit, et la seule qui compte passe inaperçue.
Ne vous fiez pas non plus uniquement à une surveillance de la disponibilité (uptime monitoring), qui vérifie si votre site est accessible, car pendant une attaque, le site peut encore avoir l’air tout à fait normal. Une attaque paralyse rarement un site du jour au lendemain. Viennent d’abord de petits changements : une connexion depuis un lieu inhabituel, un fichier que personne n’a téléversé, soudain davantage de requêtes sur la page de connexion.
Ce que nous observons : connexions et tentatives échouées, comptes utilisateurs nouveaux ou modifiés, fichiers modifiés dans WordPress, dans les thèmes et dans les extensions, ainsi que le trafic sur la page de connexion et les formulaires.
- Contacts convenus par type d’alerte
- Des nouvelles seulement quand vous devez agir
- Une synthèse régulière
Coûts
Ce que coûte la surveillance de sécurité
-
Ce qui détermine le prix
La taille du site et le nombre de contrôles. Le niveau de surveillance dont votre site a besoin dépend de ce qu’il traite.
-
Ce qui est souvent oublié
Le temps en dehors des heures de bureau. Clarifiez d’avance comment les alertes sont traitées pendant ces heures, car cela influe aussi sur le coût.
-
Ce qui vient ensuite
L’entretien des règles et les synthèses régulières se poursuivent. Lorsqu’une attaque est en cours, la défense active dans Cloudflare relève de notre prestation de pare-feu et de protection DDoS avec Cloudflare. Si le site est déjà touché, notre prestation de réaction et de restauration se charge du nettoyage ; son coût dépend de la gravité et de la profondeur de l’attaque.
Après l’alerte
De l’alerte à la réaction
Une alerte n’est que la moitié du travail. La surveillance est reliée à notre prestation de réaction et de restauration en cas de site WordPress piraté, pour qu’une vraie menace soit contenue et votre site restauré sans que vous ayez à tout réexpliquer.
Première partie
Surveillance
Observation continue des connexions, des utilisateurs, des fichiers et du trafic, avec des règles spécifiques à votre site.
- Une référence du comportement normal de votre site
- Alertes en cas de nouvel administrateur, de fichier modifié ou d’afflux de connexions
- Chaque alerte classée : vraie menace ou fausse alerte
Deuxième partie
Réaction
Si une menace est réelle, une réaction planifiée limite les dégâts et ramène votre site à un fonctionnement normal.
- Confinement pour éviter d’autres dégâts
- Nettoyage et restauration à partir d’une sauvegarde saine
- Un court rapport avec la cause et les prochaines étapes