
Votre situation
WordPress piraté : à qui s’adressent la réaction et la restauration
La réaction et la restauration regroupent les étapes qui suivent une attaque contre votre site WordPress : contenir les dégâts, supprimer le malware, restaurer une version saine et refermer la faille utilisée par l’attaquant. Vous en avez besoin si votre site est touché en ce moment, mais aussi si vous voulez un plan avant que quelque chose n’arrive. Site, page web ou page d’accueil piratés : nous réparons votre installation WordPress et vous disons ce qu’il faut faire ensuite. L’ordre est établi : confinement, nettoyage, restauration. Si vous avez un plan de maintenance chez nous, vous savez qui vous contacte en cas d’urgence.
- Redirections
- Votre site redirige les visiteurs vers des sites inconnus
- Avertissements
- Les moteurs de recherche ou les navigateurs mettent en garde contre votre site
- Traces inconnues
- Des comptes administrateur ou des fichiers inconnus apparaissent
- Prévention
- Vous voulez un plan avant que quelque chose n’arrive
Déroulement
Site piraté : ce qui se passe, étape par étape
Nous stoppons d’abord les dégâts, car nettoyer un site encore attaqué ne fait que donner du temps à l’attaquant. Avant le nettoyage, nous sauvegardons les logs, c’est-à-dire les journaux du serveur, et les fichiers infectés, car ils montrent comment l’attaque s’est déroulée et quelle faille il faut refermer. Nous documentons chaque étape, pour qu’à la fin, le rapport montre ce qui s’est passé et ce qui a changé. La réaction et la restauration font partie de notre offre de cybersécurité, aux côtés de l’audit, de la protection et de la surveillance.
-
Première réaction
Situation évaluée, accès sécurisés et premier point fait avec vous.
-
Confinement
Site isolé ou mis en mode maintenance (les visiteurs voient un avis au lieu de la page) pour stopper les dégâts.
-
Nettoyage
Malware détecté, portes dérobées (accès cachés) et comptes inconnus supprimés.
-
Restauration
Une version saine remise en place sur une copie de test, puis testée. Elle est mise en ligne une fois la porte d’entrée refermée.
-
Analyse des causes
Logs analysés pour trouver la porte d’entrée.
-
Renforcement
Porte d’entrée refermée et protection renforcée.
Collaboration
Des nouvelles claires en cas d’urgence
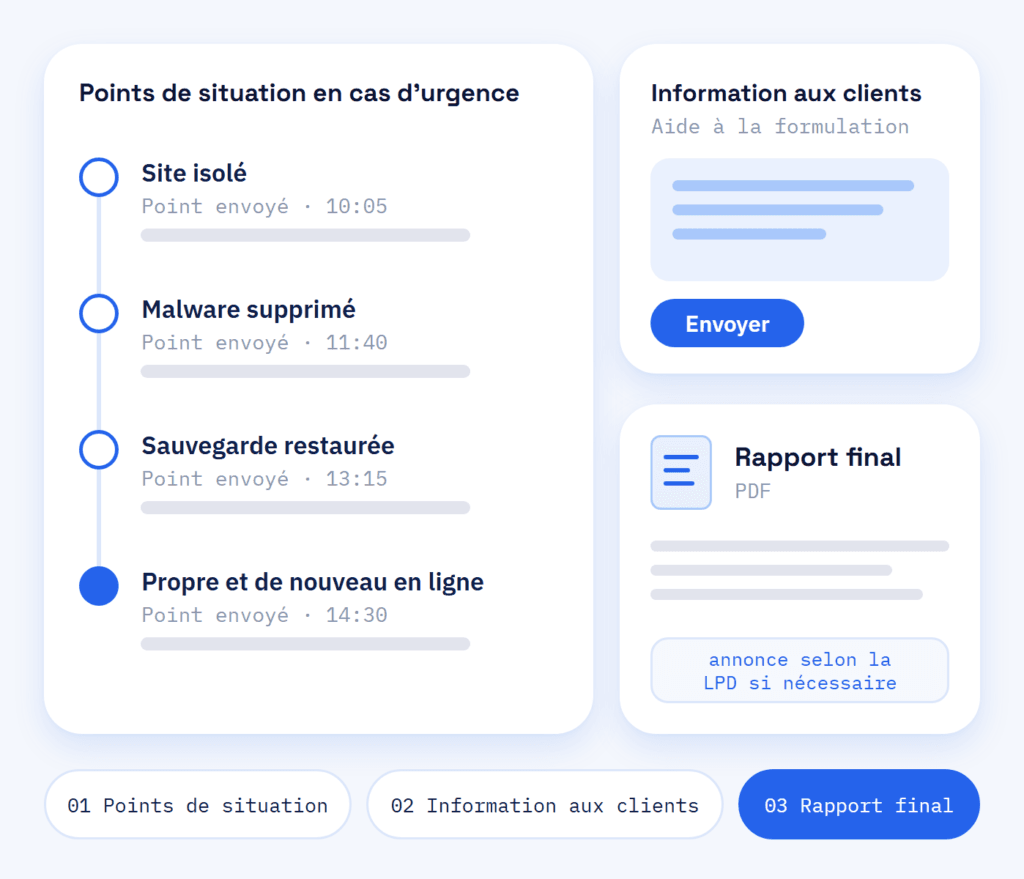
Pendant un incident, vous devez savoir ce qui se passe et ce qui vient ensuite. Dites-nous ce que vous voyez et qui a accès au site. Nous vous tenons informés après chaque étape, vous disons ce qu’il faut communiquer à vos clients et remettons un rapport final dès que le site est de nouveau sain. RankExperts, notre marque pour le marketing en ligne et le contenu, aide à rédiger l’information destinée aux clients.
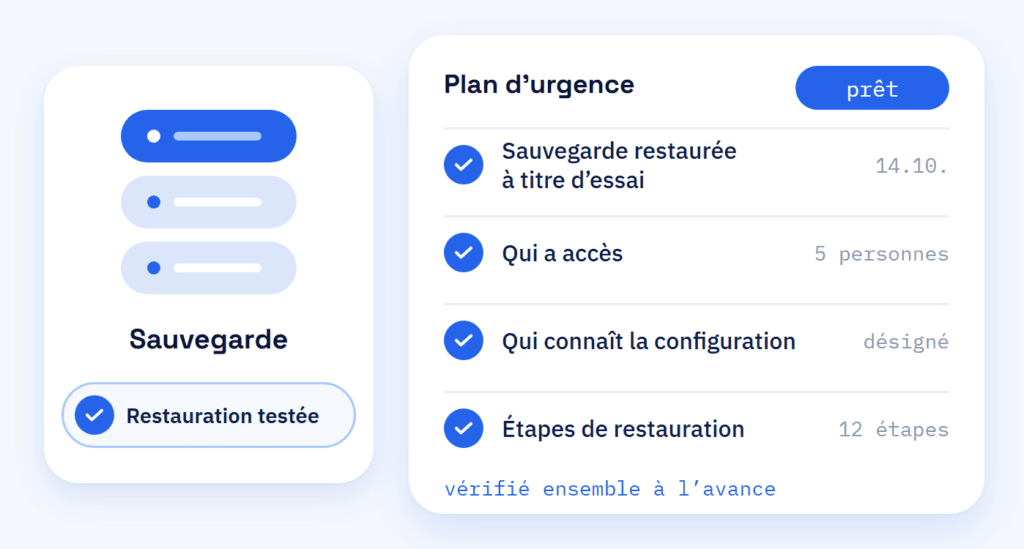
Si des données personnelles sont touchées, nous vous aidons à faire l’annonce que la loi fédérale sur la protection des données (LPD) peut exiger auprès du Préposé fédéral à la protection des données et à la transparence (PFPDT). Même des années plus tard, le plan d’urgence indique qui répond, où se trouvent les sauvegardes et comment une restauration est testée, car nous le vérifions dans le cadre de notre maintenance WordPress.
- Des nouvelles après chaque étape
- De l’aide pour informer vos clients
- Un rapport final pour vos dossiers
Résultat
Ce que vous obtenez après un incident
Tant qu’un site attaqué reste en ligne, il peut envoyer du spam en votre nom, déclencher des avertissements dans les navigateurs et faire perdre des commandes. Une réaction planifiée limite les dégâts, remet en place une version saine et referme la faille utilisée, pour que le même chemin ne reste pas ouvert. Notre guide des premiers gestes après un piratage montre ce que vous pouvez faire vous-même tout de suite.
Pour votre site
- Les premières mesures pour contenir l’attaque
- Le malware détecté supprimé et un site sain restauré
- La porte d’entrée recherchée et, une fois trouvée, refermée
- Une remise en ligne à partir d’une sauvegarde vérifiée
Pour vos dossiers
- Un rapport d’incident pour vos dossiers
- Un plan d’urgence pour la prochaine fois
- Des logs et des constats consignés
- Une base pour une éventuelle annonce
Avantages
Aide d’urgence WordPress avec ScaleAble
Nous développons et entretenons des sites WordPress, c’est pourquoi nous savons où chercher les portes dérobées, les comptes inconnus et les fichiers modifiés.
-
Un ordre établi
Un enchaînement d’étapes établi garde la réaction concentrée, même sous forte pression.
-
Cause recherchée
Nous cherchons comment l’attaquant est entré et refermons ce chemin, pour que le nettoyage tienne dans la durée autant que possible.
-
Traces documentées
Nous consignons les logs et les constats. Cela aide si vous devez annoncer l’incident ou informer vos clients.
-
Prévention ensuite
Après l’incident, nous renforçons le site et mettons en place sauvegardes et surveillance.
À savoir
Restaurer tout de suite ou vérifier d’abord la sauvegarde
Après une intrusion, ne restaurez pas tout de suite la sauvegarde la plus récente. Si elle a été créée après l’intrusion, elle ramène la porte dérobée. C’est pourquoi nous vérifions une sauvegarde avant de la restaurer.
La façon dont un site se rétablit dépend de ce qui a été préparé : une sauvegarde déjà restaurée à titre d’essai, une liste de tous les accès et quelqu’un qui connaît la configuration. Sans cela, une attaque devient une chasse aux mots de passe et aux anciens fichiers, pendant que les dégâts continuent.
Nous mettons ces éléments en place avant que quelque chose n’arrive et les passons en revue avec vous, pour qu’une restauration suive un plan connu.
Coûts
Ce que coûtent la réaction et la restauration
-
Ce qui détermine le prix
La défense contre une attaque et le nettoyage sont payants. Leur coût dépend de la gravité et de la profondeur de l’attaque, et nous vous l’indiquons dès que nous connaissons la situation. Pour le plan d’urgence, ce qui compte, c’est la façon dont votre site est sauvegardé aujourd’hui et qui y a accès.
-
Ce qui est souvent oublié
La recherche de la cause, la conservation des traces et l’information de vos clients. Sans recherche de la cause, le site est certes de nouveau en ligne, mais la porte d’entrée est peut-être encore ouverte.
-
Ce qui vient ensuite
Des sauvegardes régulières avec restauration testée et une surveillance, plus la vérification du plan d’urgence dans le plan de maintenance.
Après le nettoyage
Réparer et sécuriser WordPress : du sauvetage à la protection
Une fois votre site sain, nous refermons la porte d’entrée, renforçons WordPress et restreignons les accès tant que les détails de l’incident sont encore frais. Les mesures durables relèvent de notre protection de site WordPress et de la surveillance de sécurité du site web. Nous créons aussi une sauvegarde complète du site en ligne avant une refonte.
Première partie
Restauration
Première réaction, nettoyage et restauration saine qui remet votre site en ligne.
- Site confiné et traces sauvegardées
- Malware détecté, portes dérobées et utilisateurs inconnus supprimés
- Une version saine restaurée et testée
Deuxième partie
Protection
Renforcement et règles d’accès contre la faille utilisée et les chemins similaires.
- Tous les mots de passe changés et authentification à deux facteurs activée
- Extensions (plugins) obsolètes mises à jour ou remplacées
- Sauvegardes régulières avec restauration testée