Was wir einrichten
Cloudflare-Schutz für WordPress
Cloudflare steht zwischen Ihren Besuchern und Ihrem Server und stoppt Angriffe, bevor sie WordPress erreichen: DDoS-Fluten, Passwort-Raten am Login, Bots, die Ihre Seiten auslesen, und bekannte Angriffsmuster. Wir richten die Web Application Firewall (WAF) für WordPress und WooCommerce ein und halten die Regeln aktuell, wenn sich Ihre Website verändert.
- WAF
- Regeln gegen bekannte Angriffe
- DDoS
- Fluten vor dem Server gestoppt
- Bots
- Suchmaschinen rein, Scraper raus
- Limits
- Rate Limiting am Login
Warum es Pflege braucht
Firewall-Regeln veralten
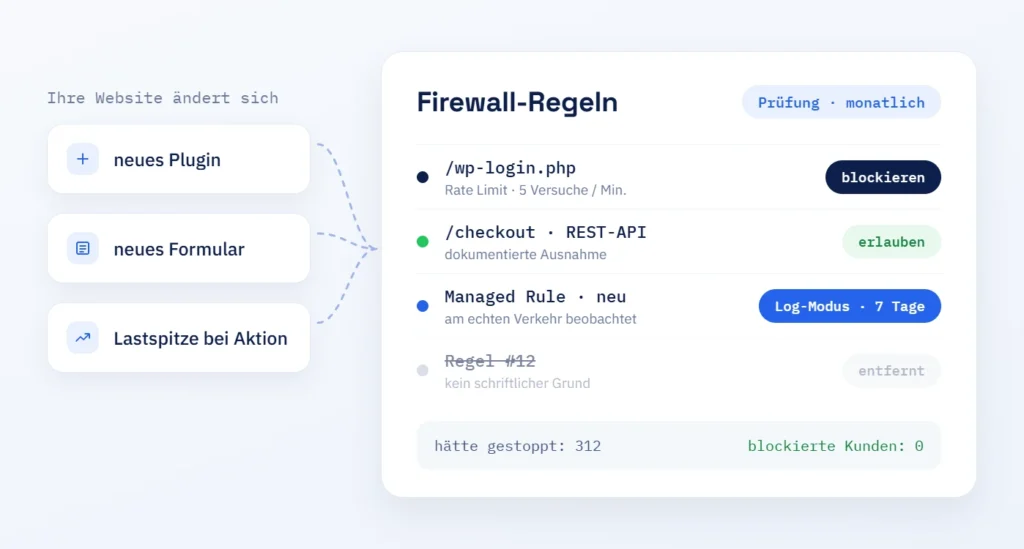
Was sich ändert: Ihre Website. Ein neues Checkout-Plugin, ein neues Formular oder ein Besucheransturm während einer Aktion können aus einer sinnvollen Regel eine machen, die zahlende Kunden blockiert. Gleichzeitig schlüpfen neue Angriffsmuster an Regeln vorbei, die vor einem Jahr geschrieben wurden.
Wie das in einem Live-Shop aussieht: Poolroboter.ch, ein Schweizer Shop für Poolroboter, läuft mit jeder Seite hinter Cloudflare. Das WordPress-Login liegt unter einer eigenen Adresse, und wer die Standardadresse aufruft, sieht zuerst eine Cloudflare-Prüfung (Fallstudie, Oktober 2026).
Wovon wir abraten: am ersten Tag alle verwalteten Regeln (Managed Rules) einzuschalten. Jede neue Regel läuft zuerst im Log-Modus, wir prüfen, was sie gestoppt hätte, und erst dann blockiert sie.
Was sich ändert
Weniger Angriffe erreichen WordPress
Mit WAF-Regeln, DDoS-Schutz, Rate Limits und dem Bot-Management von Cloudflare erreicht keine Anfrage, die die Firewall stoppt, PHP, die Datenbank oder Ihr Login-Formular. Das heisst: weniger Last auf Ihrem Server, weniger fehlgeschlagene Logins in Ihren Logs und weniger Gelegenheiten, ein veraltetes Plugin zu finden.
Wann Sie es brauchen
- Bots greifen ständig Ihre Login-Seite an
- Lastspitzen bremsen Ihre Website aus
- Eine Plugin-Schwachstelle macht Schlagzeilen
- Niemand hat Ihre Cloudflare-Regeln je geprüft
Was Sie erhalten
- Ein WAF-Regelwerk, abgestimmt auf Ihre Website
- DDoS- und Rate-Limiting-Einstellungen aktiv
- Bot-Regeln, die Suchmaschinen durchlassen
- DNS und CDN dokumentiert in einem Konto
Vorteile
Cloudflare mit ScaleAble
Wir bauen und betreuen WordPress-Websites. Deshalb wissen wir, welches Plugin welche Ausnahme braucht und welche Anfrage von einem echten Kunden kommt.
-
Zuerst Log-Modus
Regeln laufen im Log-Modus, bevor sie blockieren. So werden Ihre Kunden nie zum Testfall.
-
WordPress-Ausnahmen
Checkout, REST-API und Admin-Anfragen erhalten dokumentierte Ausnahmen, damit der Shop weiter funktioniert.
-
Crawler kommen durch
Suchmaschinen- und KI-Crawler werden geprüft, bevor Bot-Regeln greifen. So blockieren Bot-Regeln nicht Ihre Sichtbarkeit.
-
Konto auf Ihren Namen
Das Cloudflare-Konto bleibt bei Ihrem Unternehmen. Sie sehen jede Änderung und können unseren Zugang jederzeit entfernen.
Grundsätze
Wie wir Cloudflare betreuen
-
Erst beobachten, dann blockieren
Eine neue Regel protokolliert, bevor sie blockiert. Jede Entscheidung stützt sich auf echte Verkehrsdaten.
-
Eine Regel, ein Grund
Jede Regel hat einen klaren Zweck. Regeln ohne Zweck entfernen wir bei der nächsten Prüfung.
-
Besucher zuerst
Prüfungen (Challenges) erscheinen nur dort, wo das Risiko echt ist: bei Logins, Formularen und verdächtigem Verkehr.
Einrichtung und Betreuung
Erst einrichten, dann regelmässig prüfen
Die Einrichtung ist ein einmaliges Projekt: DNS umgezogen, WAF-Regeln, DDoS-Einstellungen, Rate Limiting und Bot-Filter konfiguriert und getestet. Danach läuft die Prüfung im Rahmen Ihrer WordPress-Wartung: Wir werten die Firewall-Ereignisse in festen Abständen aus, passen Regeln an, wenn sich Ihre Plugins oder Ihr Verkehr ändern, und berichten, was blockiert wurde. RankExperts, unsere Marke für SEO und Content, prüft, dass Suchmaschinen und KI-Crawler Ihre Seiten weiterhin erreichen. Weil Cloudflare die IP-Adressen Ihrer Besucher verarbeitet, zeigen wir Ihnen auch, was Ihre Datenschutzerklärung nach dem Schweizer Datenschutzgesetz (DSG) erwähnen sollte.
Teil eins
Einrichtung
Cloudflare vor Ihrer Website, konfiguriert für WordPress.
- DNS-Einträge umgezogen und geprüft
- WAF-Regeln und Rate Limits konfiguriert
- Bot-Regeln im Log-Modus getestet
Teil zwei
Betreuung
Regeln bleiben aktuell, wenn sich Website und Verkehr ändern.
- Firewall-Ereignisse in festen Abständen ausgewertet
- Regeln angepasst, wenn sich Ihre Website ändert
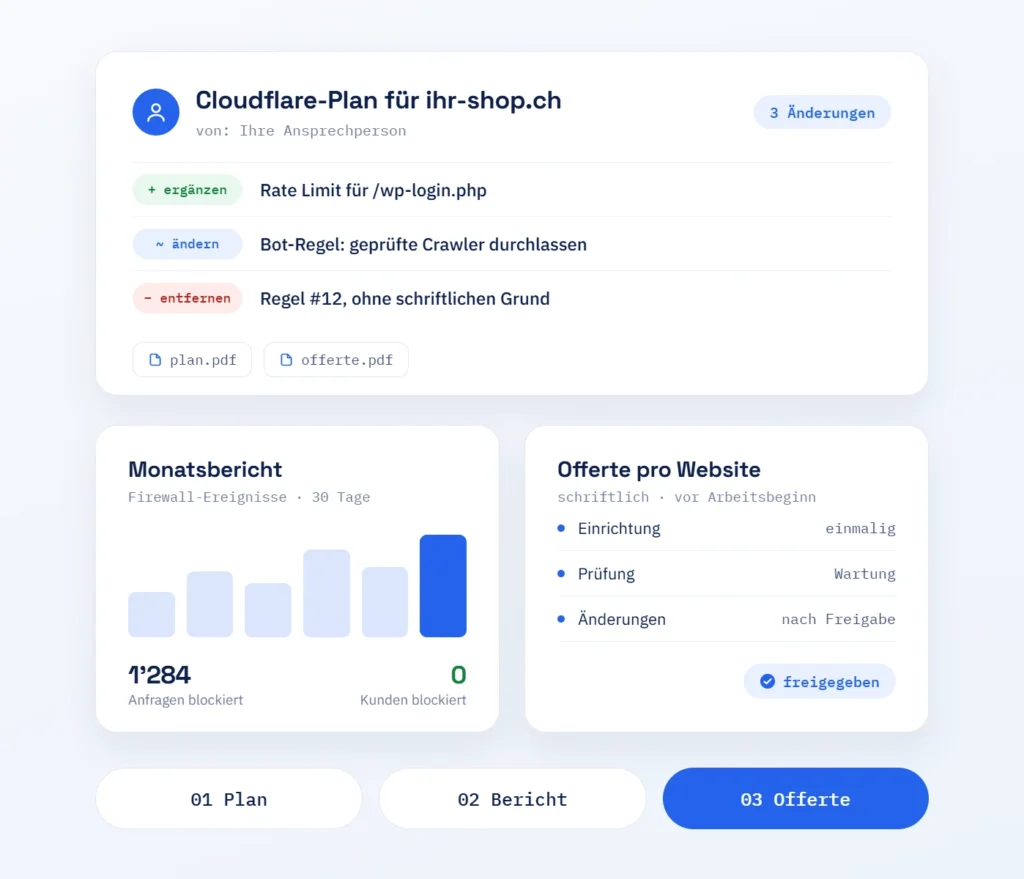
- Kurzer Bericht darüber, was blockiert wurde
Ablauf
Unser Vorgehen bei Cloudflare
Wir beginnen mit dem, was Ihre Website bereits hat: DNS, Plugins, Verkehr und allfällige Cloudflare-Einstellungen. Jede Regel durchläuft den Log-Modus, bevor sie blockiert, und Sie geben den Plan frei, bevor sich etwas ändert.
-
Analyse
Aktuelles DNS, Plugins und Verkehr geprüft.
-
DNS
Einträge zu Cloudflare umgezogen und geprüft.
-
Regeln
WAF-, Rate-Limit- und Bot-Regeln entworfen.
-
Log-Modus
Regeln am echten Verkehr beobachtet.
-
Aktivieren
Regeln auf Blockieren oder Challenge umgestellt.
-
Betreuung
Ereignisse ausgewertet und Regeln im Rahmen der Wartung angepasst.
Zusammenarbeit
Alles per E-Mail
Sie erreichen uns per E-Mail, und jede Antwort kommt von der Person, die Ihre Cloudflare-Regeln eingerichtet hat. Pläne und Berichte bekommen Sie so, dass Sie sie direkt an Ihr Team oder Ihren Entwickler weitergeben können.
- Antworten von Ihrer Ansprechperson für das Setup
- Pläne und Berichte zum Weitergeben
- Ein Vorschlag je Website