
Situation de départ
Des risques de l’intérieur et de l’extérieur
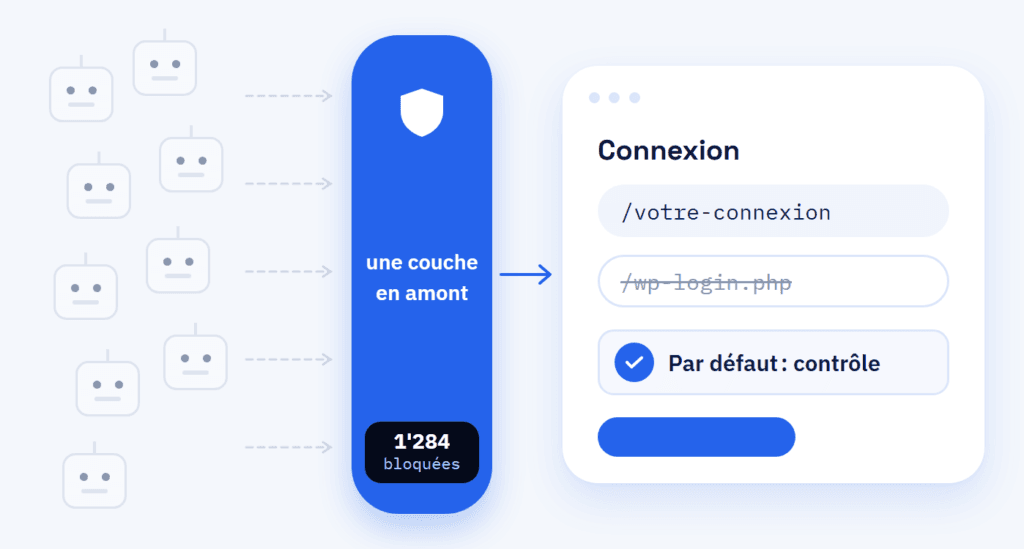
Les attaques viennent de l’extérieur : des robots qui essaient des mots de passe en série et des scripts qui cherchent de vieilles extensions (plugins). Mais les risques grandissent aussi à l’intérieur : accès partagés, trop d’administrateurs, comptes oubliés. Nous renforçons votre site WordPress, autrement dit, nous réduisons sa surface d’attaque. Le pare-feu applicatif (WAF, Web Application Firewall) de Cloudflare contrôle le trafic avant qu’il n’atteigne votre serveur, et nous configurons les accès pour que chaque personne ait exactement les droits dont elle a besoin.
- Accès partagés
- Dans l’équipe, chacun se connecte en administrateur
- Tentatives de connexion
- Des robots essaient sans cesse de se connecter
- Spam des formulaires
- Vos formulaires sont inondés de spam
- Anciens accès
- D’anciens collaborateurs ou d’anciennes agences ont encore accès
Déroulement
Comment nous sécurisons WordPress
La protection commence par savoir ce qui existe. Nous recensons d’abord chaque accès, puis refermons les failles couche par couche, pour que votre site reste utilisable de la première règle jusqu’à la remise. Les extensions inutilisées, les anciens comptes et les fichiers de test disparaissent en premier, car ce qui n’est plus installé n’a plus besoin d’être protégé. Pour les sites plus importants, un audit de sécurité de site web montre ce qu’il faut corriger en priorité.
-
Inventaire
Extensions, utilisateurs, identifiants et accès recensés.
-
Renforcement
Éléments inutilisés supprimés, éditeur de fichiers désactivé, versions masquées.
-
Pare-feu et accès
Cloudflare placé devant, tentatives de connexion limitées.
-
Rôles et 2FA
Droits minimaux pour tous, authentification à deux facteurs (2FA) activée.
-
Sauvegardes
Sauvegardes planifiées et restauration testée sur une copie de test de votre site (staging), pour qu’elle ne soit pas lancée pour la première fois en cas d’urgence.
-
Remise
Réglages documentés et votre équipe formée aux nouvelles étapes de connexion.
Collaboration
Une protection adaptée à votre équipe
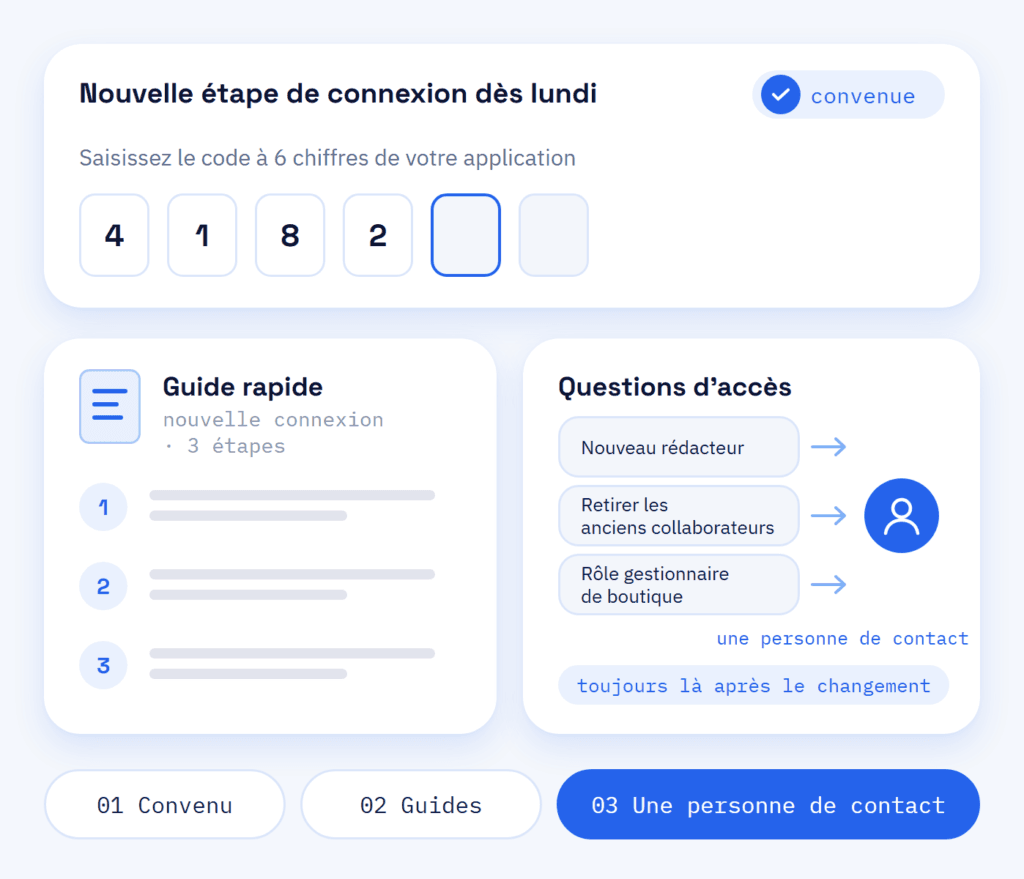
Tout ce qui touche votre travail quotidien, nous en convenons avec vous avant la mise en ligne : nouvelles étapes de connexion, rôles modifiés, extensions supprimées. Vous nous parlez de votre équipe, de courts guides expliquent les nouveautés, et nous répondons à vos questions même après le changement.
Quand une règle complique le travail quotidien, les gens finissent par la contourner. C’est pourquoi nous concevons une protection adaptée à votre façon de travailler.
- Changements convenus avant la mise en ligne
- Courts guides pour les nouvelles étapes de connexion
- Notre équipe répond aux questions d’accès
Résultat
Moins de portes laissées ouvertes
Chaque accès inutile est une chance pour les attaquants et un risque pour les données de vos clients, vos positions sur Google et votre réputation. Une protection en plusieurs couches réduit ce risque sans freiner votre équipe : la connexion reçoit une seconde étape, le travail quotidien dans l’éditeur reste le même. Les personnes et les extensions n’obtiennent que les accès dont elles ont besoin, et moins de comptes administrateur signifie moins de comptes qui valent la peine d’être volés. Si une intrusion a déjà eu lieu, notre guide pour un site WordPress piraté indique les premières étapes dans le bon ordre.
Sur votre site
- Une installation WordPress renforcée
- Pare-feu et protection de la connexion en service
- Une protection antispam pour chaque formulaire
- Extensions inutilisées, anciens comptes et fichiers de test supprimés
Pour votre équipe
- Des rôles d’utilisateurs clairs avec authentification à deux facteurs
- Des réglages documentés
- De courts guides pour les nouvelles étapes de connexion
- Des sauvegardes planifiées avec restauration testée
Avantages
Pourquoi confier la protection à ScaleAble
Nous connaissons WordPress de l’intérieur, avec ses thèmes, ses extensions, ses formulaires et la façon dont les équipes y travaillent. C’est pourquoi nos réglages sont conçus pour protéger sans bloquer de fonctions.
-
Une protection par couches
Serveur, WordPress, connexion et utilisateurs sont sécurisés séparément, pour qu’une couche défaillante n’ouvre pas, dans la mesure du possible, tout le site.
-
Prudence sur les gros travaux
Nous faisons les petits ajustements directement sur le site en ligne ; les plus importants sont d’abord testés sur la copie de test, puis appliqués au site en ligne dès que vous êtes d’accord, pour que, autant que possible, personne ne se retrouve bloqué pendant les travaux.
-
Simple pour votre équipe
Authentification à deux facteurs, rôles clairs et courts guides, pour que vos rédacteurs utilisent la protection au quotidien.
-
Moins d’informations exposées
Nous supprimons les indications de version et définissons des en-têtes de sécurité, c’est-à-dire des instructions pour le navigateur, pour que votre site en dise le moins possible aux attaquants.
Bien choisir
Pare-feu devant le site ou extensions de sécurité
N’empilez pas les extensions de sécurité. Elles se chevauchent, ralentissent l’espace d’administration de WordPress (le back-office) et compliquent la recherche de la règle qui a bloqué un visiteur. Une couche de protection placée devant le site fait davantage que plusieurs extensions installées à l’intérieur.
La raison : les attaques sont automatisées. Des robots essaient les mots de passe courants et parcourent des milliers de sites en même temps à la recherche d’extensions obsolètes. C’est pourquoi nous filtrons le plus possible de ce trafic avant qu’il n’atteigne WordPress.
C’est ainsi qu’est organisé Poolroboter.ch, une boutique d’articles de piscine à Pfungen (ZH).
Coûts
Ce que coûte la protection d’un site
-
Pourquoi la prévention est rentable
Une maintenance régulière, un bon hébergement et des protections judicieuses qui agissent avant même que les requêtes atteignent le serveur, par exemple avec Cloudflare, coûtent en règle générale nettement moins que la réparation d’un dommage.
-
Le vrai coût d’un incident
Au nettoyage s’ajoutent les conséquences : positions perdues sur Google et confiance perdue de vos clients. Ces coûts ne figurent sur aucune facture et durent souvent le plus longtemps.
-
Ce qui vient ensuite
Un pare-feu ne remplace pas l’entretien : les mises à jour continuent à un rythme régulier, et nous entretenons les règles Cloudflare dans le plan Premium de notre support WordPress.
Devant le serveur
Pare-feu applicatif et CDN
Le pare-feu applicatif (WAF) de Cloudflare se place entre les visiteurs et votre serveur. Les règles WAF arrêtent les schémas d’attaque connus. Une limite du nombre de tentatives de connexion (rate limiting) et une vérification freinent les essais de mots de passe en série, le filtre anti-robots distingue les moteurs de recherche des scrapers, c’est-à-dire des programmes qui aspirent les contenus, et le DNS, l’annuaire de votre nom de domaine, est géré dans le même compte. Le pare-feu ne répare ni une extension obsolète ni un mot de passe faible, c’est pourquoi le renforcement et les mises à jour restent au programme. Nous configurons Cloudflare et entretenons les règles dans le plan Premium de notre support WordPress. RankExperts, notre marque pour le SEO et le contenu, vérifie que les moteurs de recherche et les robots d’indexation des IA (crawlers), autrement dit les programmes avec lesquels les services d’IA lisent les sites, accèdent toujours à vos pages.
Première partie
Cloudflare
Filtre le trafic avant qu’il n’atteigne votre serveur.
- Règles WAF contre les schémas d’attaque connus
- Limite de tentatives et vérification à la connexion
- Filtre anti-robots et DNS dans un seul compte
Deuxième partie
WordPress
Referme les failles dans le site lui-même.
- Éditeur de fichiers désactivé, versions masquées
- Droits minimaux et authentification à deux facteurs
- Alertes en cas de nouvel administrateur ou de fichier modifié